Sécuriser l’IA en entreprise consiste à traiter vos modèles, vos données et vos API comme des actifs exposés, sans relâcher l’hygiène informatique de base. Depuis le 2 août 2026, l’AI Act s’applique dans sa plus grande partie, et les règles des systèmes à haut risque arrivent en décembre 2027 puis en août 2028. Le plus sûr est de réunir sécurité, DSI et équipes métiers autour d’une même gouvernance.
Comment l’IA change-t-elle le rapport de force entre attaquants et défenseurs ?

L’IA travaille pour les deux camps, et votre feuille de route sécurité doit en tenir compte dès le départ. Pour la structurer côté conformité, vous pouvez partir des 5 actions proposées par Fidens, de la cartographie de vos systèmes d’IA jusqu’à une gouvernance durable. Reste à voir ce que l’IA change concrètement sur le terrain.
Côté défense, elle trie les alertes, rapproche des journaux que personne n’a le temps de lire et suggère une première réponse aux incidents. Un analyste de SOC qui passait sa matinée à écarter des faux positifs peut enfin se concentrer sur les signaux qui comptent.
Côté attaque, les mêmes outils accélèrent la reconnaissance d’une cible, la recherche de vulnérabilités exploitables et la rédaction de courriels d’hameçonnage sans faute, dans la langue de la victime. Le vrai changement tient à l’industrialisation : une campagne qui demandait une équipe se lance à grande échelle, avec un message adapté à chaque destinataire.
Pourquoi vos systèmes d’IA deviennent-ils une nouvelle surface d’attaque ?
Un assistant interne branché sur vos documents n’est pas un logiciel de plus. Il ajoute des points d’entrée que votre politique de cybersécurité ne couvrait pas : le modèle lui-même, les données qui l’alimentent, les API qui le relient au reste du système d’information, les prompts, et la chaîne RAG (retrieval-augmented generation), qui va chercher l’information dans vos bases.
Voici, composant par composant, ce qu’un attaquant peut viser.
| Composant | Risque principal |
|---|---|
| Modèle | Empoisonnement pendant l’entraînement, vol ou copie du modèle |
| Données d’entraînement | Données piégées qui faussent les réponses |
| API | Clés exposées, appels abusifs, accès sans authentification forte |
| Prompts | Instructions cachées qui détournent l’assistant de sa consigne |
| Chaîne RAG | Document piégé dans la base, fuite d’informations vers un utilisateur non habilité |
Le règlement européen nomme lui-même plusieurs de ces attaques : son article 15 cite l’empoisonnement des données, l’empoisonnement de modèle, les exemples contradictoires conçus pour induire le modèle en erreur et les attaques visant la confidentialité. Ajoutez donc ces composants à votre inventaire d’actifs et à vos tests d’intrusion, au même titre qu’une application web.
Pourquoi l’IA ne remplace-t-elle pas les fondamentaux de la cybersécurité ?
Un outil de détection dopé à l’IA voit mieux, mais il ne ferme aucune porte. Si un compte administrateur sans double authentification traîne encore, l’attaquant entre quand même, et l’IA vous signalera seulement qu’il est entré.
Les chantiers de base restent ceux que vous connaissez, étendus à vos nouveaux outils :
- la gestion des accès : moindre privilège, authentification multifacteur et revue des comptes, y compris les comptes techniques utilisés par vos agents IA ;
- la segmentation du réseau, pour qu’un service compromis n’ouvre pas l’accès à tout le reste ;
- le patch management, sur les serveurs comme sur les bibliothèques qui font tourner vos modèles ;
- des sauvegardes isolées et testées, restauration comprise ;
- une supervision qui couvre aussi les journaux de vos services d’IA.
Si vous ne savez pas où vous en êtes sur ces points, un audit de maturité donne une base de départ. C’est le type de diagnostic que mène le cabinet cybersécurité Fidens, à côté de ses audits techniques et de ses tests d’intrusion.
Comment protéger les données que vous confiez à l’IA ?
Chaque prompt est un transfert de données. Un collaborateur qui colle un contrat client ou un fichier de paie dans un assistant grand public sort ces informations de votre périmètre, parfois vers un service dont les conditions autorisent la réutilisation des échanges pour entraîner le modèle.
Pour chaque usage, posez trois questions : quelles données partent vers le modèle, qui peut les retrouver ensuite, et le fournisseur a-t-il le droit de les réutiliser ? Les réponses se trouvent dans le contrat et dans les paramètres du service, pas dans la brochure commerciale.
Un assistant d'IA ne doit jamais voir plus de documents que la personne qui l'interroge.
Côté technique, appliquez à l’assistant les droits de l’utilisateur qui lui parle : une chaîne RAG qui indexe tout le serveur de fichiers répondra à un stagiaire avec des documents de la direction. Pour les données les plus sensibles, un modèle qui tourne sur vos propres machines évite tout envoi vers l’extérieur, et vous pouvez installer une IA locale avec Ollama pour tester cette piste.
Que change l’AI Act pour la sécurité de vos systèmes d’IA ?
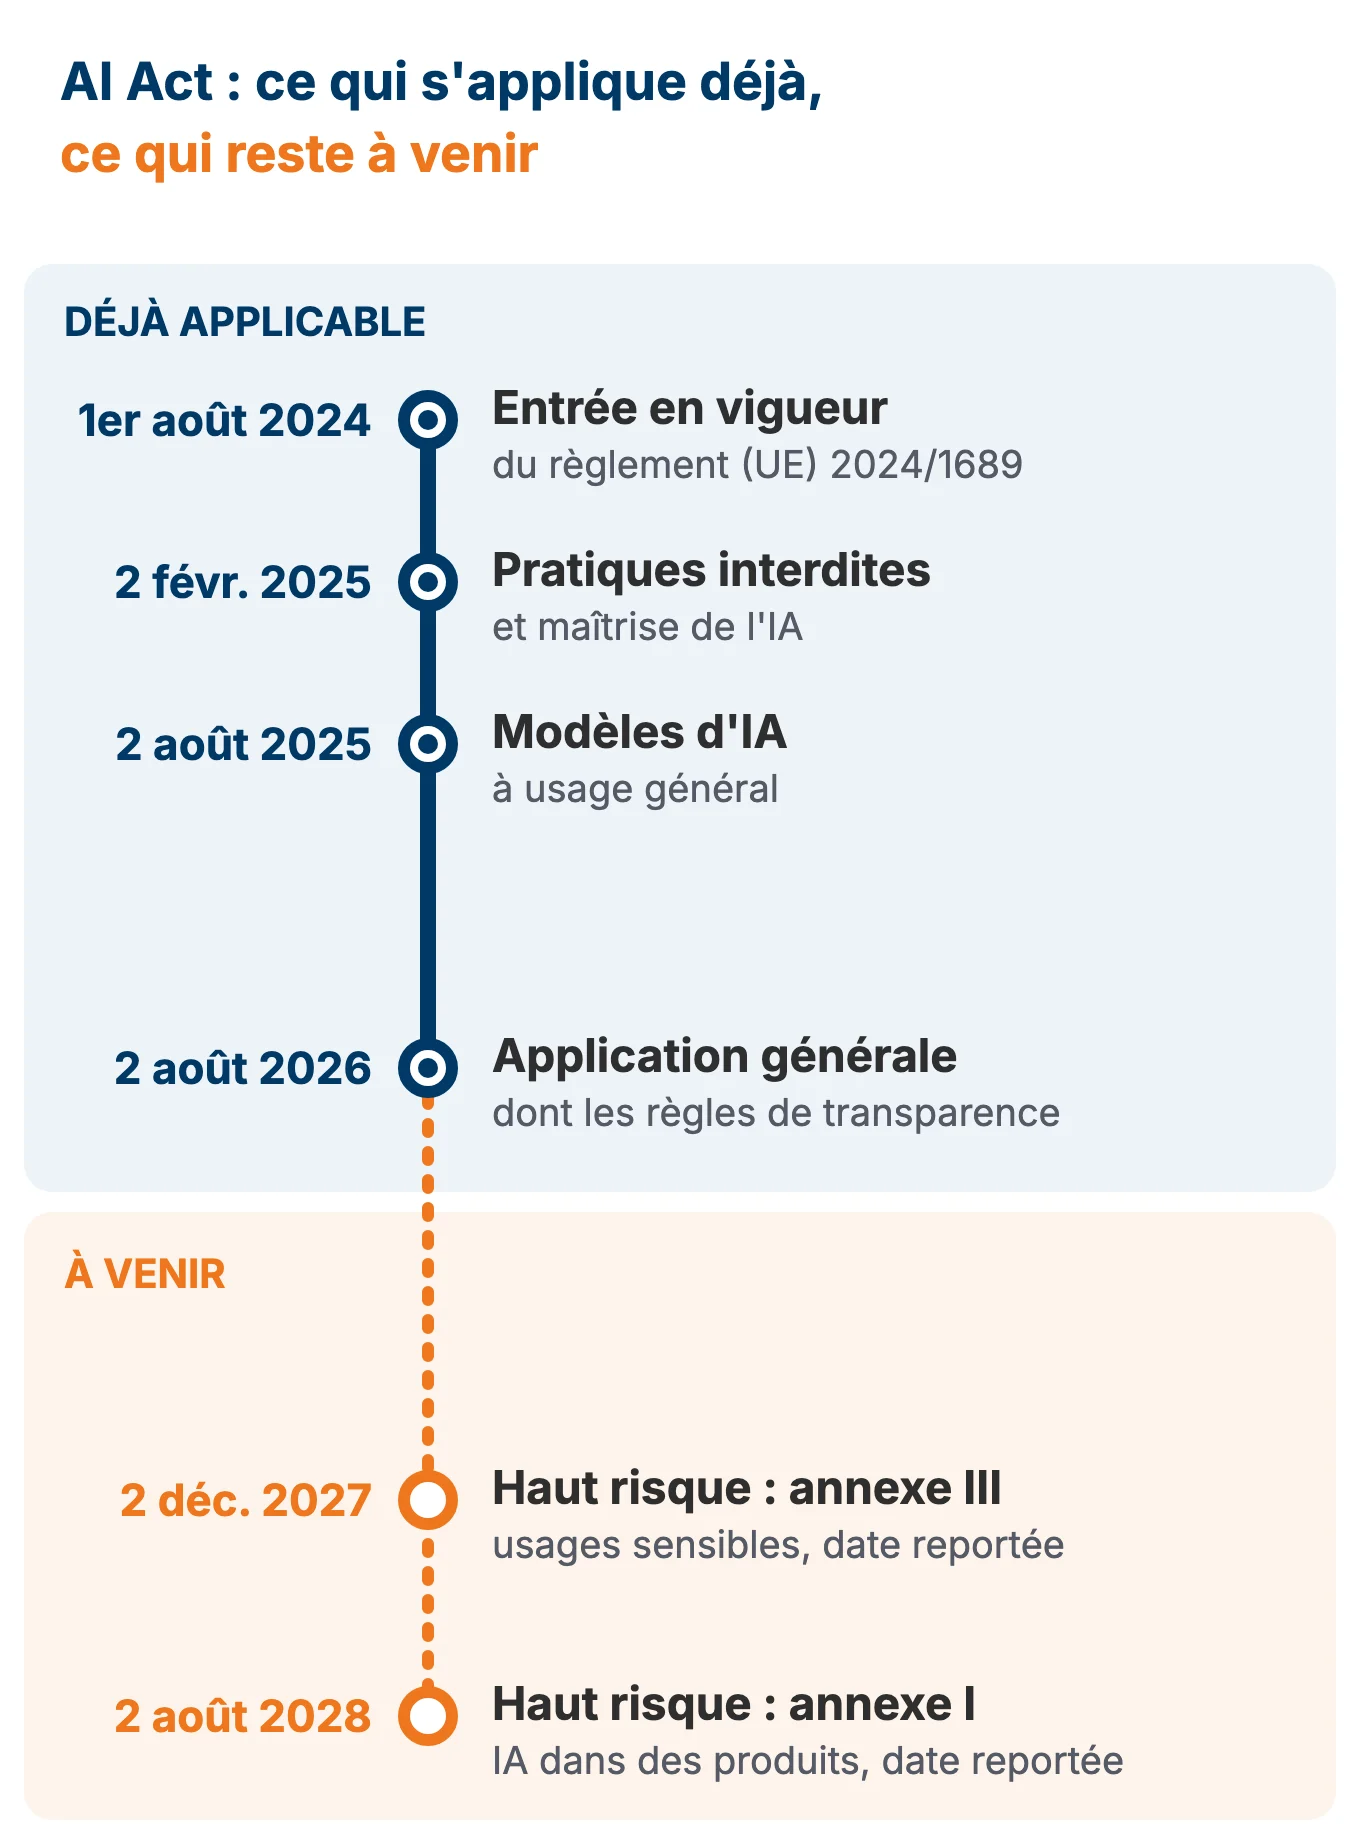
Le règlement (UE) 2024/1689, dit AI Act, ajoute une couche réglementaire à ces chantiers. Entré en vigueur le 1er août 2024, il s’applique par étapes : interdiction de certaines pratiques et obligation de maîtrise de l’IA pour vos équipes depuis le 2 février 2025, règles sur les modèles d’IA à usage général depuis le 2 août 2025, puis application générale le 2 août 2026, règles de transparence comprises.
Pour les systèmes à haut risque, le calendrier a bougé. Selon la Commission européenne, l’omnibus numérique sur l’IA, entré en vigueur le 27 juillet 2026, reporte au 2 décembre 2027 les règles des usages listés à l’annexe III (recrutement, éducation ou accès au crédit, par exemple) et au 2 août 2028 celles des systèmes intégrés à des produits réglementés (annexe I).
Sur la sécurité, le texte est précis. L’article 9 impose un système de gestion des risques, l’article 14 un contrôle humain et l’article 15 un niveau approprié d’exactitude, de robustesse et de cybersécurité pour les systèmes à haut risque. L’article 50 demande, lui, que les personnes sachent qu’elles échangent avec une IA quand cela ne va pas de soi.
Article 15 du règlement (UE) 2024/1689 : « Les systèmes d'IA à haut risque résistent aux tentatives de tiers non autorisés visant à modifier leur utilisation, leurs sorties ou leur performance en exploitant les vulnérabilités du système. »
Comment bâtir une gouvernance commune entre IA et cybersécurité ?
Dans beaucoup d’entreprises, l’IA est arrivée par les métiers, la sécurité par la DSI et la conformité par le juridique. Ces trois circuits doivent se rejoindre, sinon chacun tient un inventaire différent des mêmes outils.
Réunissez le RSSI, la DSI, les responsables métiers et la personne chargée de l’IA autour de quatre sujets. Une cartographie des risques qui inclut chaque système d’IA, la sécurité intégrée dès la conception de chaque projet (security by design), le suivi de la conformité au règlement et le suivi des usages réels, outils non déclarés compris.
Commencez petit : un registre partagé des systèmes d’IA, une revue régulière et un circuit de validation avant toute mise en production suffisent pour que ces équipes travaillent sur la même base. Le reste se construit projet après projet, à mesure que vos usages de l’IA s’étendent.